Van Prototype naar Productie
Managementsamenvatting
AI-bouwers zoals Lovable, Bolt, v0 en Replit, en coderingsagenten zoals Claude Code, Codex en Cursor, kunnen een idee in uren omzetten in een werkende applicatie. Ze optimaliseren voor het ideale pad. Productie vereist meer: een applicatie moet misbruik, falende afhankelijkheden en verkeerspieken overleven, en bruikbaar blijven voor de ingenieurs die deze erven.
De toonaangevende bouwers scannen nu op beveiligingsproblemen, maar de rest van de kloof (configuratie, betrouwbaarheid, waarneembaarheid, operaties, testen en nalevingsbewijs) blijft open en wordt groter zodra een applicatie haar platform verlaat.
Think4Ever Production Hardening dicht die kloof voor elke AI-gegenereerde codebase. Het brengt de bedrijfsstromen, rollen en gegevens van het systeem in kaart en laat vervolgens één beoordelingsagent per pijler dit controleren aan de hand van een checklist van 39 punten over negen pijlers, waarbij de bestanden en regels achter elke bevinding worden vermeld. Oplossingen worden pas toegepast door de ontwikkelingsagent van Think4Ever nadat de gebruiker het plan heeft goedgekeurd, of via MCP overgedragen aan de eigen coderingsagent van het team. De beoordeling kan op elk moment opnieuw worden uitgevoerd vanuit de app, de REST API of MCP, zodat latere wijzigingen opnieuw worden gecontroleerd.
De Productiekloof is Breder Dan Beveiliging
AI-gegenereerde applicaties schieten vaak tekort op negen gebieden:
| Pijler | Typische tekortkomingen |
|---|---|
| Beveiliging | Tolerante RLS, ontbrekende server-side autorisatie, zwakke sessies, blootgestelde geheimen, geen snelheidslimieten of beveiligingsheaders |
| Configuratie & Omgeving | Hardgecodeerde parameters, ongevalideerde omgevingsvariabelen, configuratiedrift |
| Betrouwbaarheid & Foutafhandeling | Onverwerkte uitzonderingen, gelekte stack traces, geen fallback als afhankelijkheden falen |
| Data & Database | Geen geversioneerde migraties, onbegrensde connecties, ontbrekende beperkingen en indexen, geen back-ups |
| Waarneembaarheid | Geen gestructureerde logging, correlatie-ID's, foutopsporing of metrieken |
| Prestaties & Schaalbaarheid | In-memory status die breekt bij meerdere instanties, niet-gepagineerde lijsten, N+1 queries, traag werk in de verzoekcyclus |
| Bouwen, Implementeren & Operaties | Niet-vastgezette runtimes, geen CI-pijplijn, rootcontainers met ingebakken geheimen, geen runbook |
| Testen & Kwaliteit | Weinig of geen geautomatiseerde testdekking |
| Privacy & Naleving | Ongeminimaliseerde, ongecodeerde persoonlijke gegevens zonder verwijderingspad; geen controlespoor voor gevoelige acties |
Beveiliging wordt steeds vaker gedekt. Lovable scant bijvoorbeeld nu apps voordat ze worden gepubliceerd op problemen met RLS, database en afhankelijkheden, met optionele automatische reparatie en penetratietesten door derden. Think4Ever vult deze scanners aan: ze dekken de stack van één platform en de beveiligingsconfiguratie daarvan, niet code geschreven met algemene agenten, geëxporteerde applicaties of de andere acht pijlers.
Hoe Het Werkt
- Importeren en begrijpen. Importeer van GitHub, GitLab, Bitbucket, Git, SVN of een Zip-bestand van eender welke bron. Think4Ever detecteert de stack en bouwt een conceptuele structuur van de bedrijfsstromen, rollen en gegevens van het systeem, waartegen elke controle wordt beoordeeld.
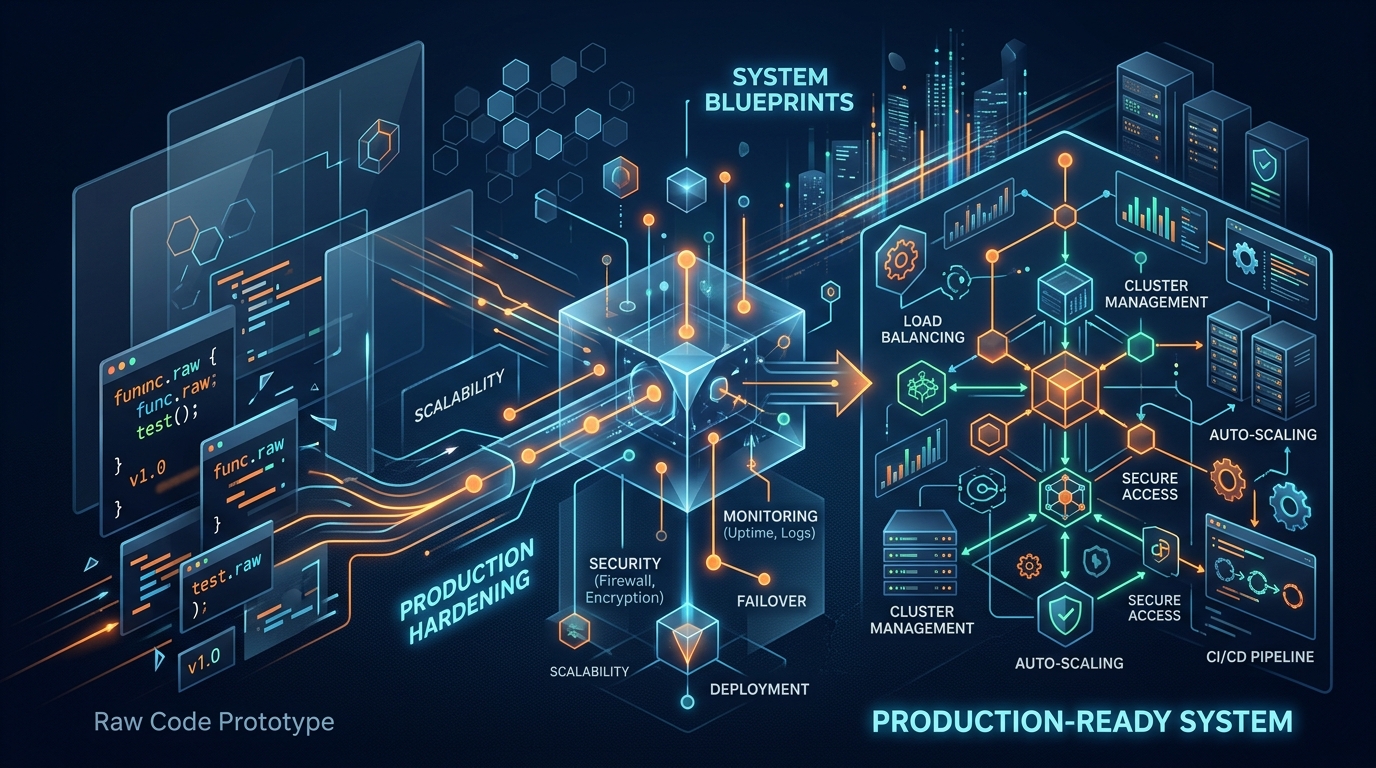
- Beoordelen. Één beoordelingsagent per pijler leest het concept, de bestandsboom en de relevante bronbestanden, en werkt de controles van die pijler af. De beoordeling is een statische lezing van de code; de applicatie wordt niet gebouwd of uitgevoerd.
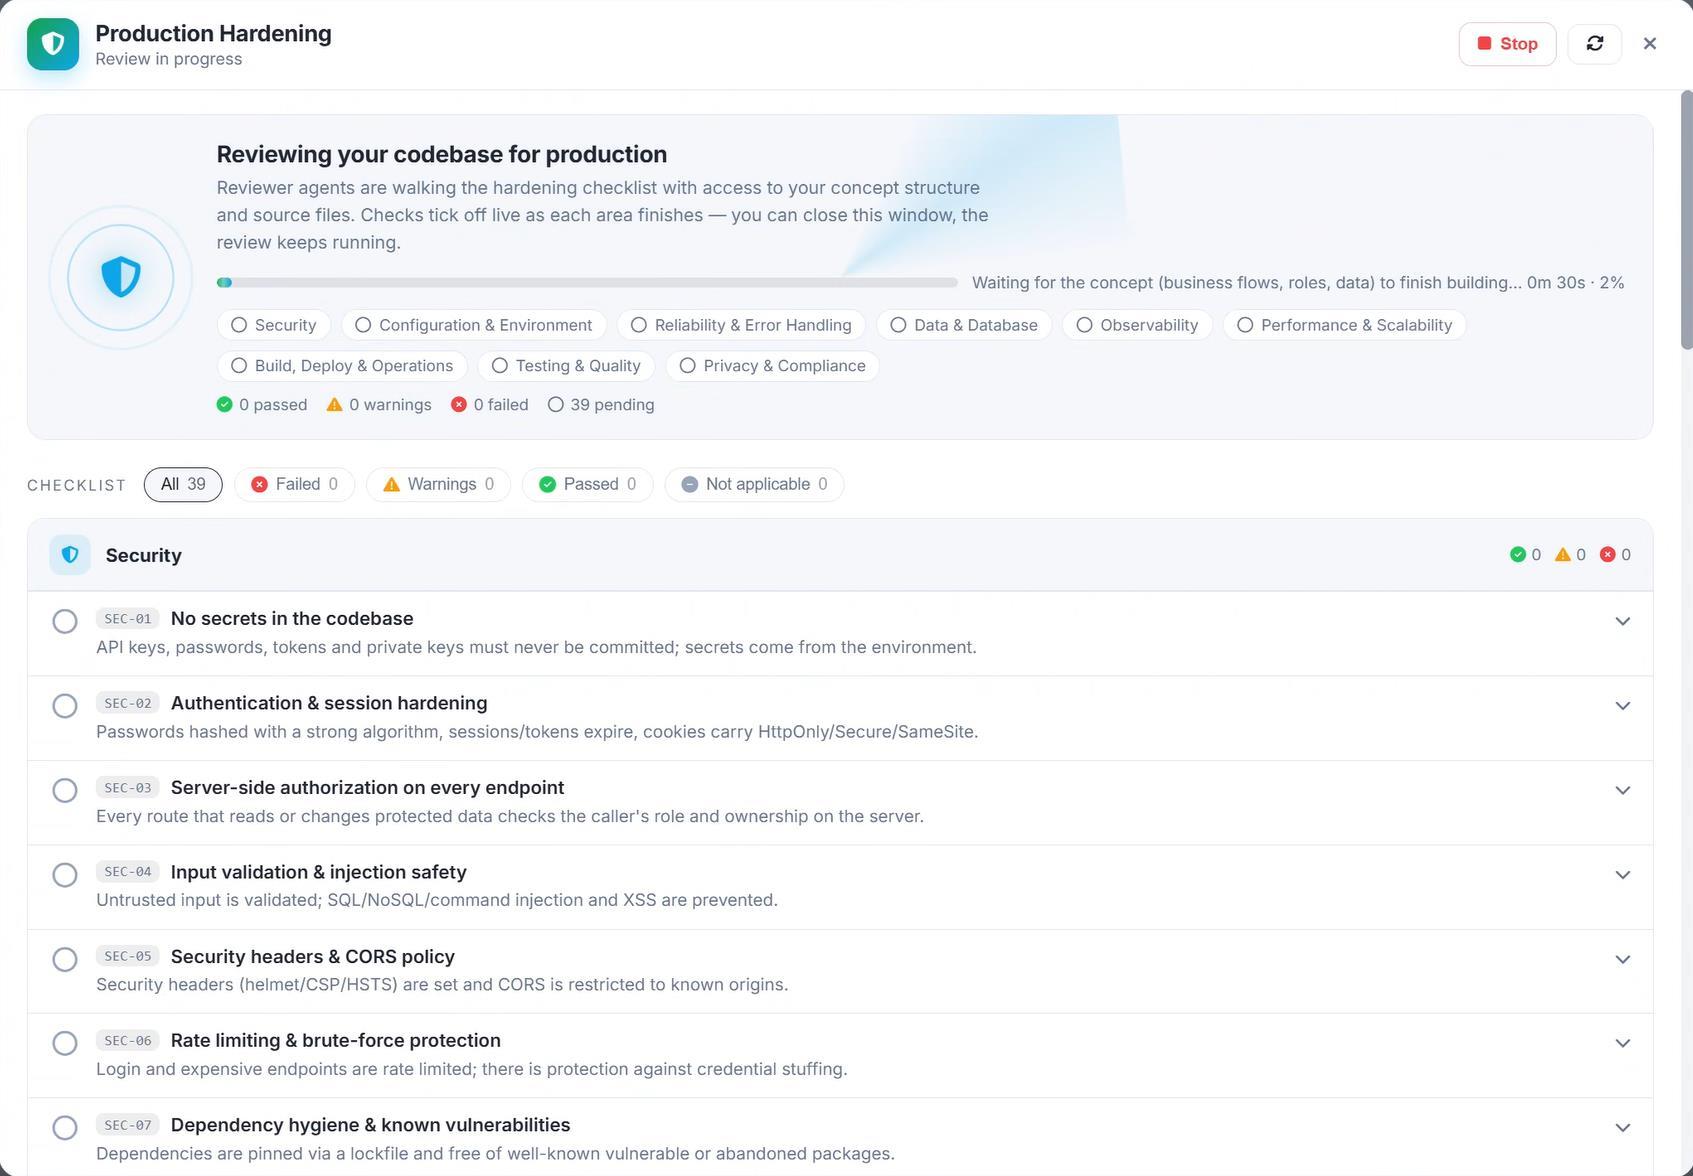
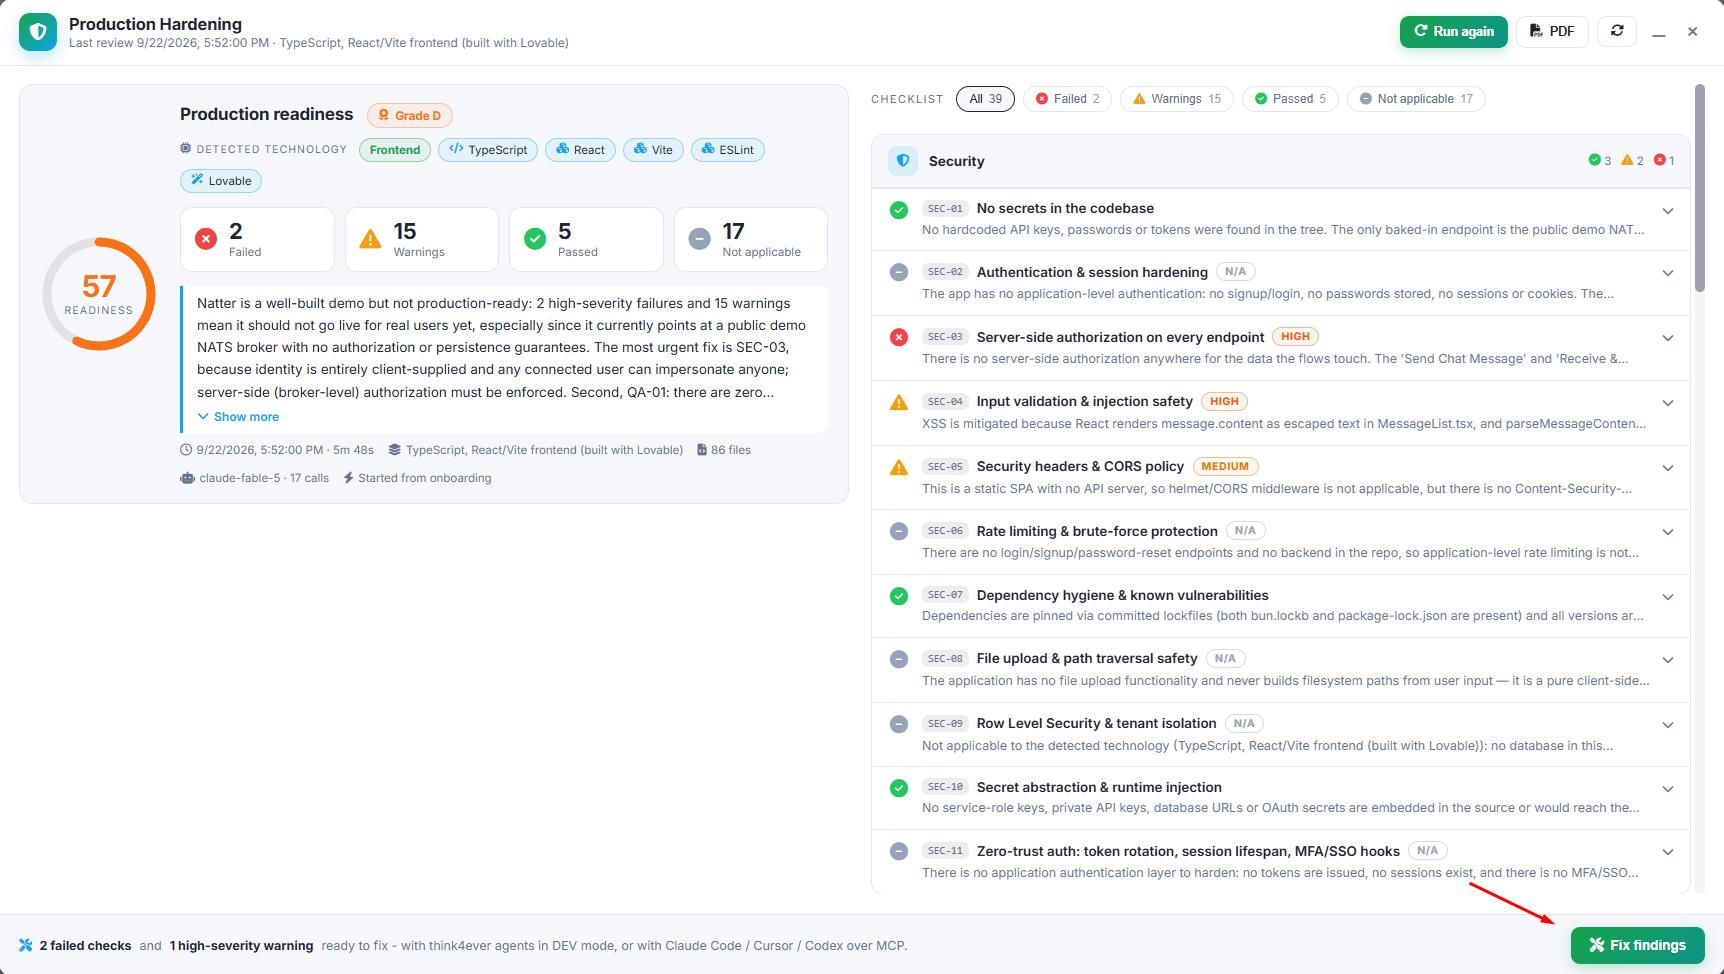
- Scoren. Elke controle is Geslaagd, Waarschuwing, Mislukt of Niet van toepassing, met een ernst en aangehaald bewijs. De Production Readiness Score is het aandeel van de toepasselijke controles dat slaagt, waarbij een waarschuwing als de helft telt, beoordeeld van A tot E.
- Verhelpen. Bevindingen gaan naar de ontwikkelingsagent van Think4Ever, die elke geplande bestandswijziging opsomt en niets schrijft totdat de gebruiker bevestigt, of, als een kant-en-klaar reparatieverzoek via MCP, naar Claude Code, Cursor of Codex.
- Opnieuw uitvoeren. Elke uitvoering wordt opgeslagen met zijn score en oordelen. Opnieuw uitvoeren vanuit de app, de REST API of MCP na elke ronde van wijzigingen vangt regressies op voor de release.
Omdat beoordelaars begrijpen welke stromen welke gegevens verwerken en welke rollen deze zouden moeten bereiken, kunnen ze beoordelen of autorisatie daadwerkelijk wordt afgedwongen waar het ertoe doet, niet alleen of er een auth-bibliotheek aanwezig is.
In de Praktijk
Natter, een Lovable-gebouwde React messaging frontend (86 bestanden, beoordeeld in minder dan zes minuten), scoorde 57 (Graad D). De meest urgente bevinding: identiteit wordt volledig door de klant geleverd en de app gebruikt een openbare berichtenmakelaar zonder autorisatie, dus elke gebruiker kan zich voordoen als een ander. De app heeft geen database, dus een scan gericht op RLS en databaseconfiguratie zou niets te markeren hebben.
Een Flask- en Astro-service die buiten een vibe-coderingsplatform is gebouwd, scoorde 39 (Graad E), met ontbrekende beveiligingsheaders en geen snelheidslimieten. Voor een Rust sleutelbeheerservice voegde het plan van de ontwikkelingsagent per-tenant authenticatie, invoervalidatie en omgevingsgestuurde configuratie toe, en zorgde ervoor dat de service weigerde te draaien zonder TLS of authenticatie.
Waar Think4Ever Past
| Benadering | Sterkte | Limiet |
|---|---|---|
| Platformscanners | Automatische beveiligingscontroles bij publicatie | Stack van één platform; alleen beveiliging |
| Beveiligingsscanners | Brede detectie van kwetsbaarheden, geheimen en afhankelijkheden | Patroongebaseerd; geen operationele pijlers |
| Coderingsagenten | Kan bijna elke oplossing maken | Geen standaardchecklist of bewijsspoor |
| Handmatige audits | Deskundig architectonisch oordeel | Langzaam, duur, momentopname |
| Think4Ever | Systeembewuste beoordeling van negen pijlers met aangehaald bewijs, goedgekeurde reparaties, MCP-overdracht, herhalingen via app, API of MCP | Vult pentests en formele audits aan |
Een praktische volgorde: voer de eigen beveiligingsscan van de bouwer uit, verhard met Think4Ever, voer de beoordeling opnieuw uit voor elke release en valideer met een penetratietest voor een grote release.
Bewijs, geen certificering
Het rapport documenteert wat er is gecontroleerd, wat er is gevonden en wanneer, en verschillende controles dekken maatregelen die SOC 2- en AVG-beoordelingen onderzoeken, zoals controlesporen, toegangscontrole op de server en verwerking van persoonsgegevens.
Dat maakt het nuttig voor beveiligingsteams, auditors en investeerders. Het is geen certificering: SOC 2 is een onafhankelijke verklaring van een auditor over een organisatie, wat geen enkele tool kan verlenen.
Gegevensverwerking
De beoordeling leest alleen de kopie van de code in de Think4Ever-werkruimte van het project. De hele repository wordt nooit naar het model verzonden: elke beoordelaar ziet de conceptsamenvatting, de bestandsboom en een begrensde set bestanden, waarbij .env-waarden zijn weggelakt. Toegang via de API en MCP vereist scoped tokens die kunnen worden beperkt tot specifieke projecten.
Conclusie
AI-bouwers hebben de eerste versie van een applicatie snel gemaakt. Think4Ever Production Hardening maakt de stap naar productie veilig en herhaalbaar voor elke tool die een team gebruikt, zodat teams de snelheid van AI-ondersteunde ontwikkeling behouden terwijl ze software verzenden waar ze achter kunnen staan.
Leer meer
De volledige checklist, scoringsdetails, reparatieopties, API-toegang en gegevensverwerking worden beschreven in de Production Hardening-documentatie: https://think4ever.com/docs/manual_production_hardening.html