Cómo hacerlo: Hacer que las aplicaciones de Vibe-Coding estén listas para producción
¿Ya sabes por qué? Salta a las instrucciones paso a paso →
Por qué las aplicaciones creadas con vibe-coding no están listas para la empresa
Los creadores de aplicaciones con IA como Lovable y Emergent pueden transformar una idea en una aplicación funcional en cuestión de horas. Esa velocidad proviene de construir el camino feliz (happy path): el flujo donde cada usuario se comporta bien, cada servicio responde y el tráfico se mantiene bajo. Las aplicaciones empresariales deben resistir el uso indebido, fallas en dependencias y picos de tráfico, y seguir siendo mantenibles para los ingenieros que las hereden.
Para lograr una demostración funcional rápidamente, las aplicaciones creadas con vibe-coding a menudo toman atajos que no corresponden a un sistema empresarial:
- El front-end se comunica directamente con la base de datos. El navegador lee y escribe datos directamente, protegido únicamente por reglas de nivel de fila de la base de datos. No hay una capa de servidor para aplicar lógica de negocio, verificar permisos o validar entradas.
- La confianza reside en el navegador. La identidad, los roles o los precios son proporcionados por el cliente, por lo que un usuario puede modificarlos.
- Los secretos y configuraciones están incrustados en el código. Las claves de API residen en el código y la configuración no está separada por entorno.
- Las fallas no se gestionan. No hay reintentos, alternativas de respaldo ni mensajes de error claros, y los seguimientos de pila (stack traces) se filtran a los usuarios.
- Nadie puede ver lo que sucede. No hay registros estructurados, seguimiento de errores ni métricas.
- Está diseñado para un solo usuario. El estado en memoria falla cuando la aplicación se ejecuta en más de un servidor y las listas no están paginadas.
- No hay camino hacia la producción. No hay migraciones de base de datos versionadas, canalizaciones de CI, copias de seguridad, pruebas ni manuales de operaciones (runbooks).
Los análisis previos a la publicación propios de las plataformas ayudan, pero solo verifican la configuración de seguridad de una plataforma. No cubren los requisitos empresariales más amplios: configuración, confiabilidad, datos, observabilidad, rendimiento, implementación, pruebas y privacidad.
Think4Ever Production Hardening cierra esa brecha. Audita cualquier base de código, ya sea de Lovable, Emergent, un agente de programación o un equipo tradicional, frente a una lista de verificación de preparación para producción. Obtienes una puntuación, evidencia citada para cada hallazgo y soluciones que apruebas antes de que se realice cualquier cambio.
Lectura complementaria: Del prototipo a la producción y la documentación de Production Hardening.
Qué verifica Production Hardening
La revisión cubre nueve pilares. Cada uno cuenta con su propio agente revisor y un conjunto de comprobaciones.
| Pilar | Comprobaciones | Brechas típicas en apps de vibe-coding |
|---|---|---|
| Seguridad | 11 | Seguridad permisiva a nivel de fila, sin autorización del lado del servidor, sesiones débiles, secretos expuestos, sin limitación de tasa ni encabezados de seguridad |
| Datos y Base de Datos | 5 | Sin migraciones versionadas, conexiones ilimitadas, falta de restricciones e índices, sin copias de seguridad |
| Observabilidad | 5 | Sin registros estructurados, IDs de correlación, seguimiento de errores ni métricas |
| Confiabilidad y Manejo de Errores | 4 | Excepciones no controladas, filtración de stack traces, sin mecanismos de respaldo cuando falla una dependencia |
| Rendimiento y Escalabilidad | 4 | Estado en memoria que se rompe entre instancias, listas sin paginación, consultas N+1, procesamiento lento en la solicitud |
| Construcción, Despliegue y Operaciones | 4 | Entornos de ejecución sin fijar, sin canalización de CI, contenedores ejecutándose como root con secretos incrustados, sin runbook |
| Configuración y Entorno | 3 | Parámetros codificados en duro, variables de entorno no validadas, desvío de configuración |
| Pruebas y Calidad | 3 | Poca o ninguna cobertura de pruebas automatizadas |
| Privacidad y Cumplimiento | 2 | Datos personales no minimizados ni cifrados, sin ruta de eliminación, sin registro de auditoría para acciones sensibles |
Cada pilar tiene su propia lista de verificación con un identificador, lo que requiere la verificación y una gravedad predeterminada. El pilar de Seguridad es el más extenso:
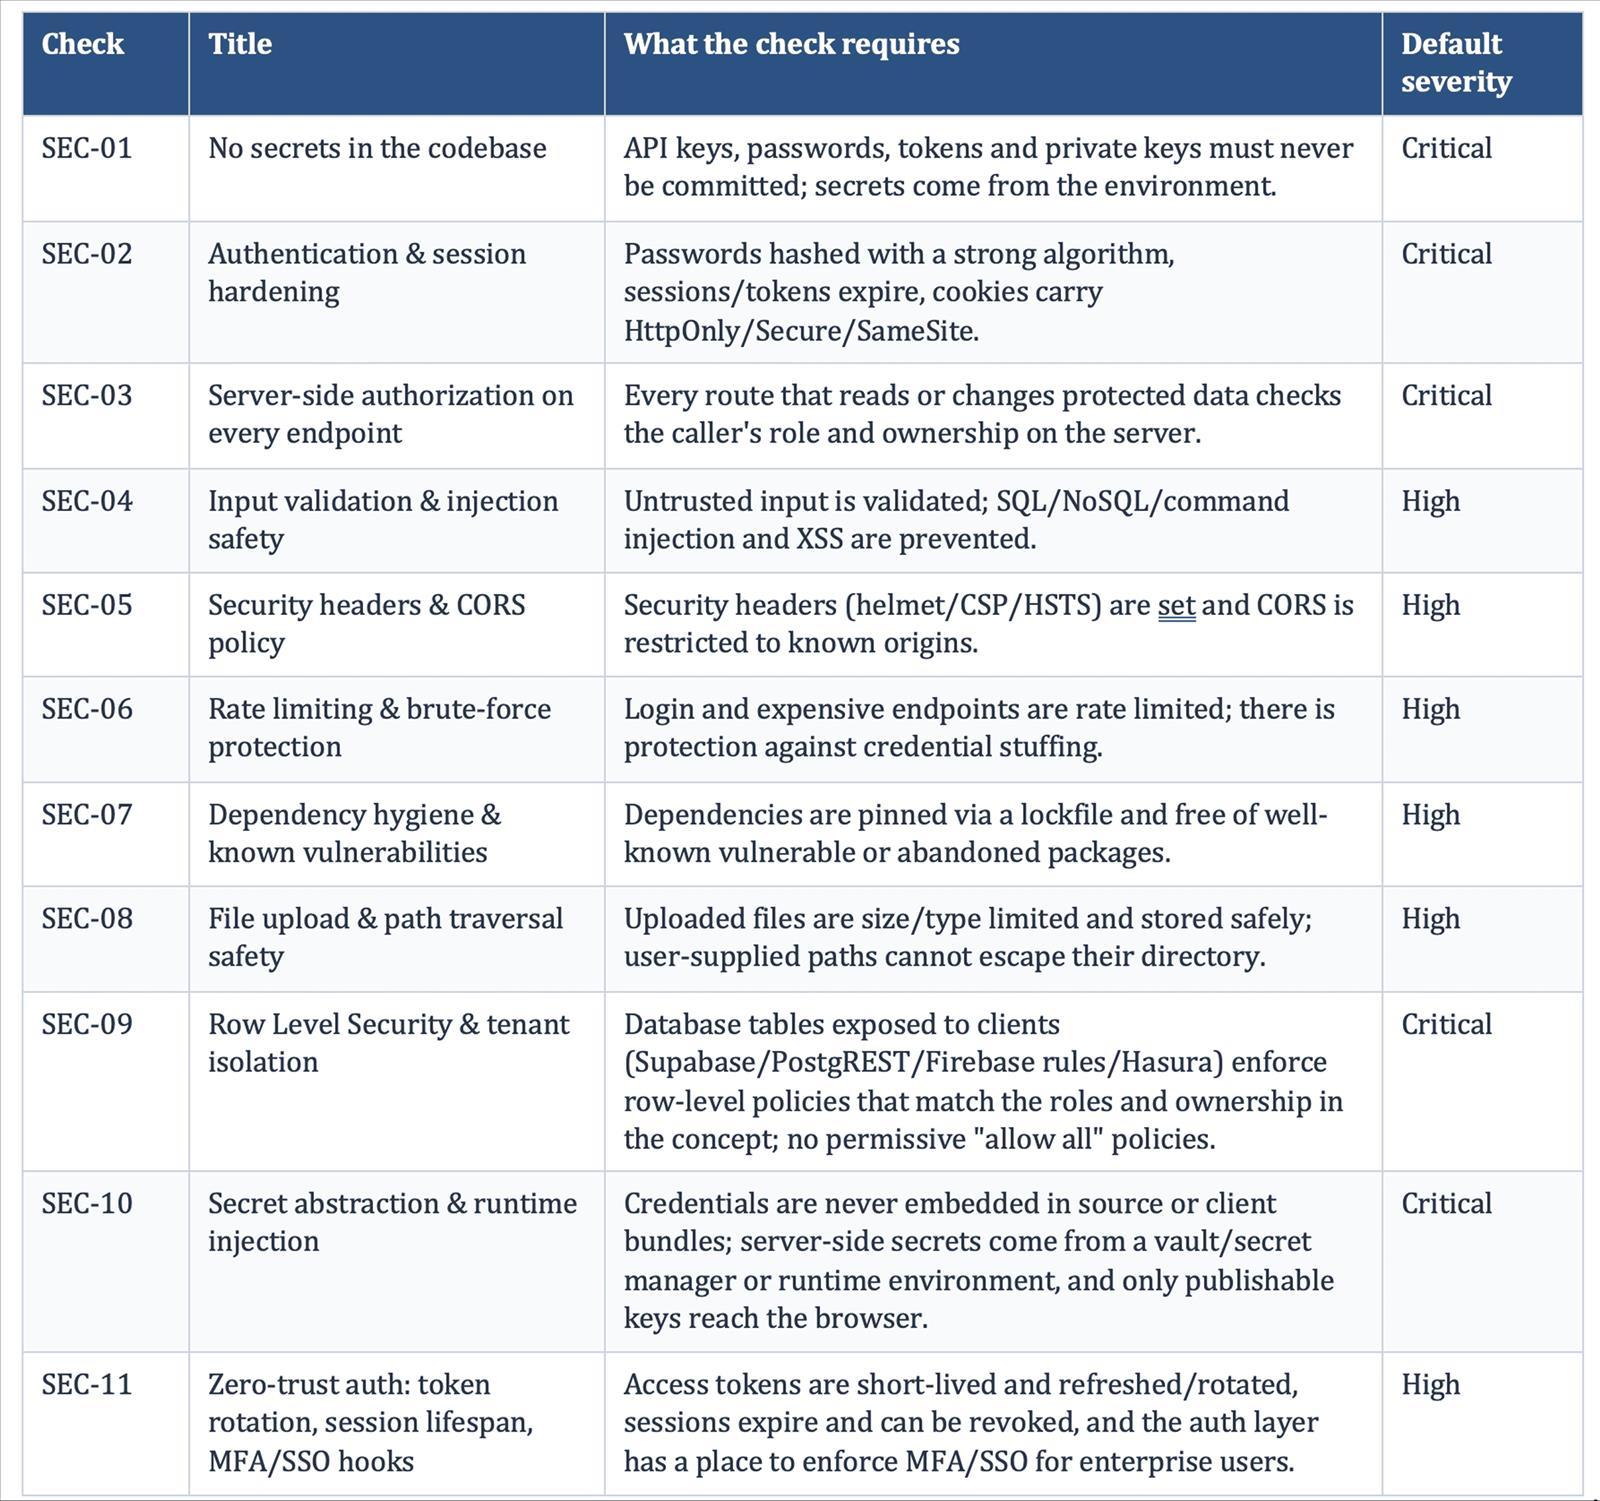
Las listas de verificación de los nueve pilares se encuentran en la pestaña Full checklist.
Cada verificación obtiene uno de cuatro resultados, con su justificación y los archivos y rangos de líneas en los que se basa:
- Passed: se cumple la comprobación.
- Warning: una brecha parcial, con un nivel de gravedad.
- Failed: una brecha evidente, con un nivel de gravedad.
- Not applicable: la comprobación no aplica a su stack tecnológico, por ejemplo, seguridad a nivel de fila cuando no hay una base de datos expuesta al cliente.
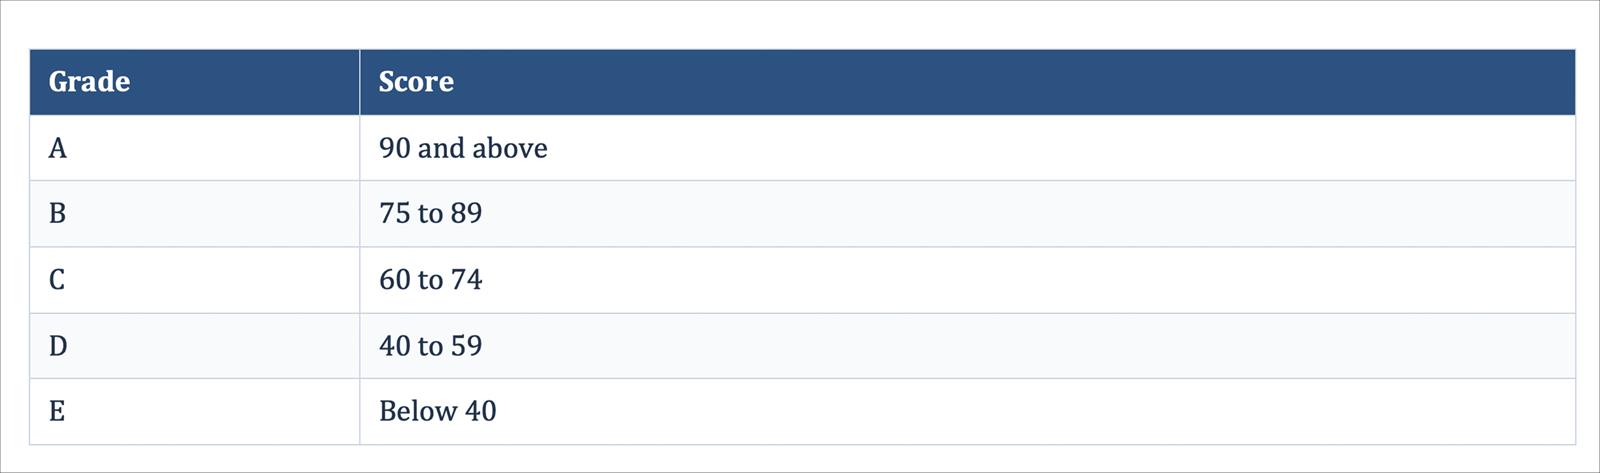
La Puntuación de Preparación para Producción (Production Readiness Score) es la proporción de comprobaciones aplicables que se superan, donde las advertencias cuentan como la mitad, calificada de la A a la E:
La gravedad no cambia la puntuación. Determina el orden en el que se deben solucionar los problemas.
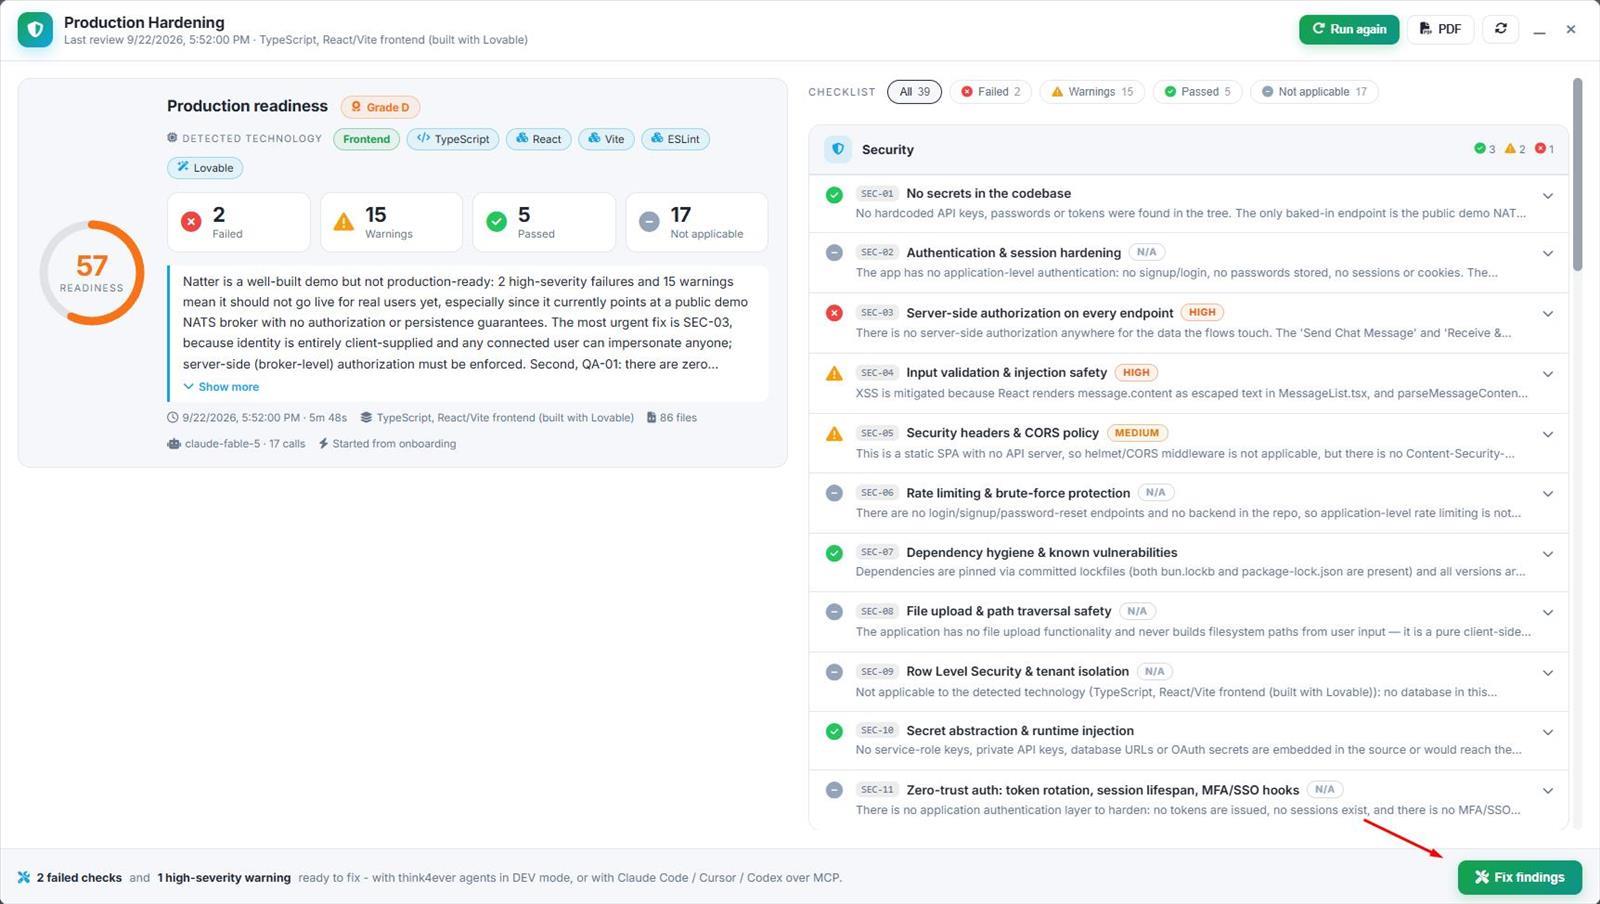
Ejemplo del blog: una aplicación de mensajería construida en React con Lovable, Natter (86 archivos), fue revisada en menos de seis minutos y obtuvo una puntuación de 57, calificación D. El hallazgo más urgente fue que la identidad del usuario era suministrada completamente por el navegador, lo que permitía que cualquier usuario se hiciera pasar por otro. Como la aplicación no tenía base de datos, un análisis centrado en la seguridad a nivel de fila no habría encontrado nada.
Paso a paso
Paso 1: Iniciar un proyecto de hardening
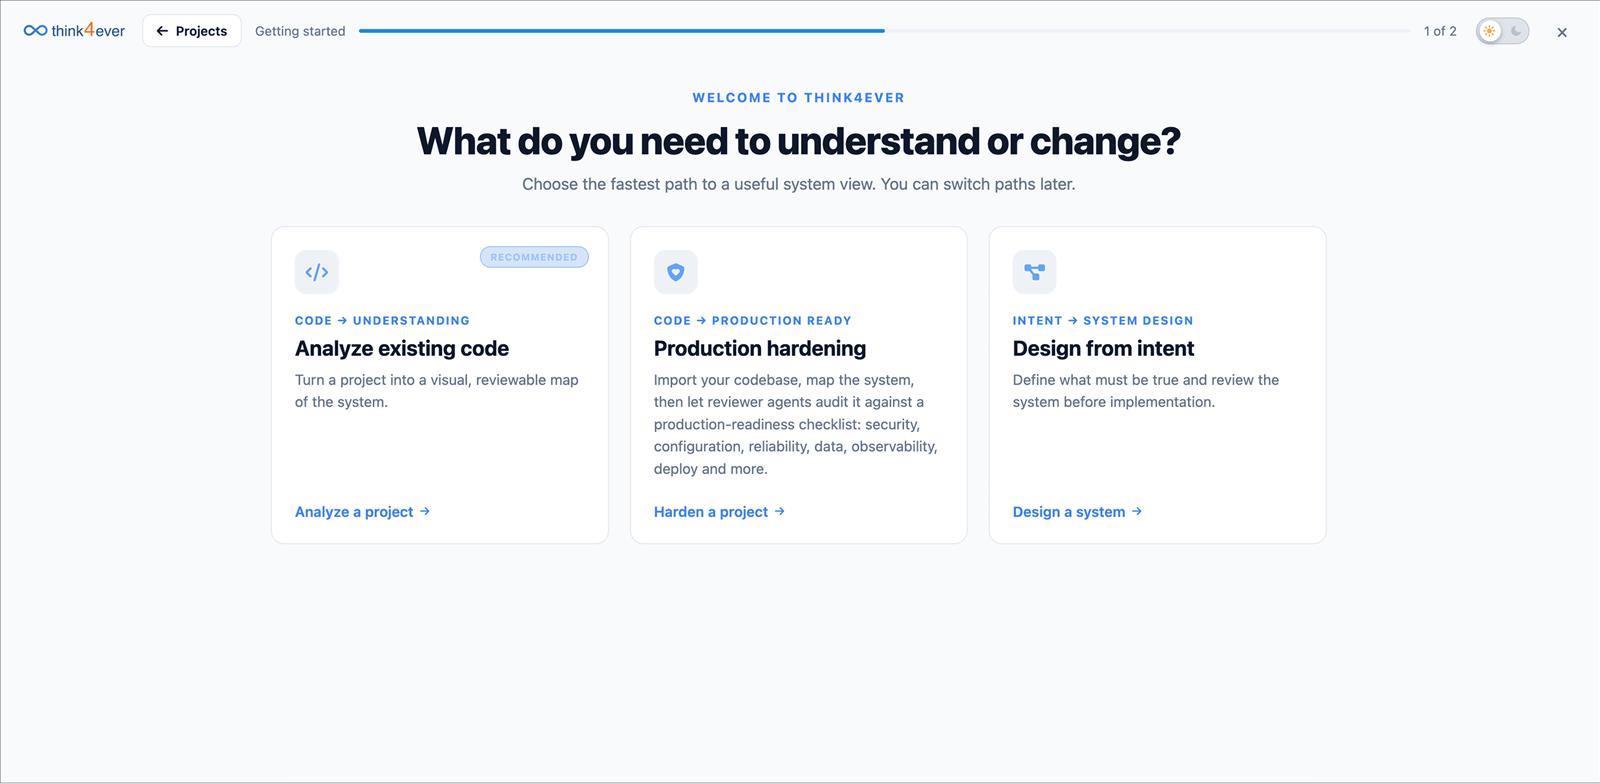
- En la pantalla de bienvenida de Think4Ever ("What do you need to understand or change?"), seleccione Production hardening → Harden a project.
-
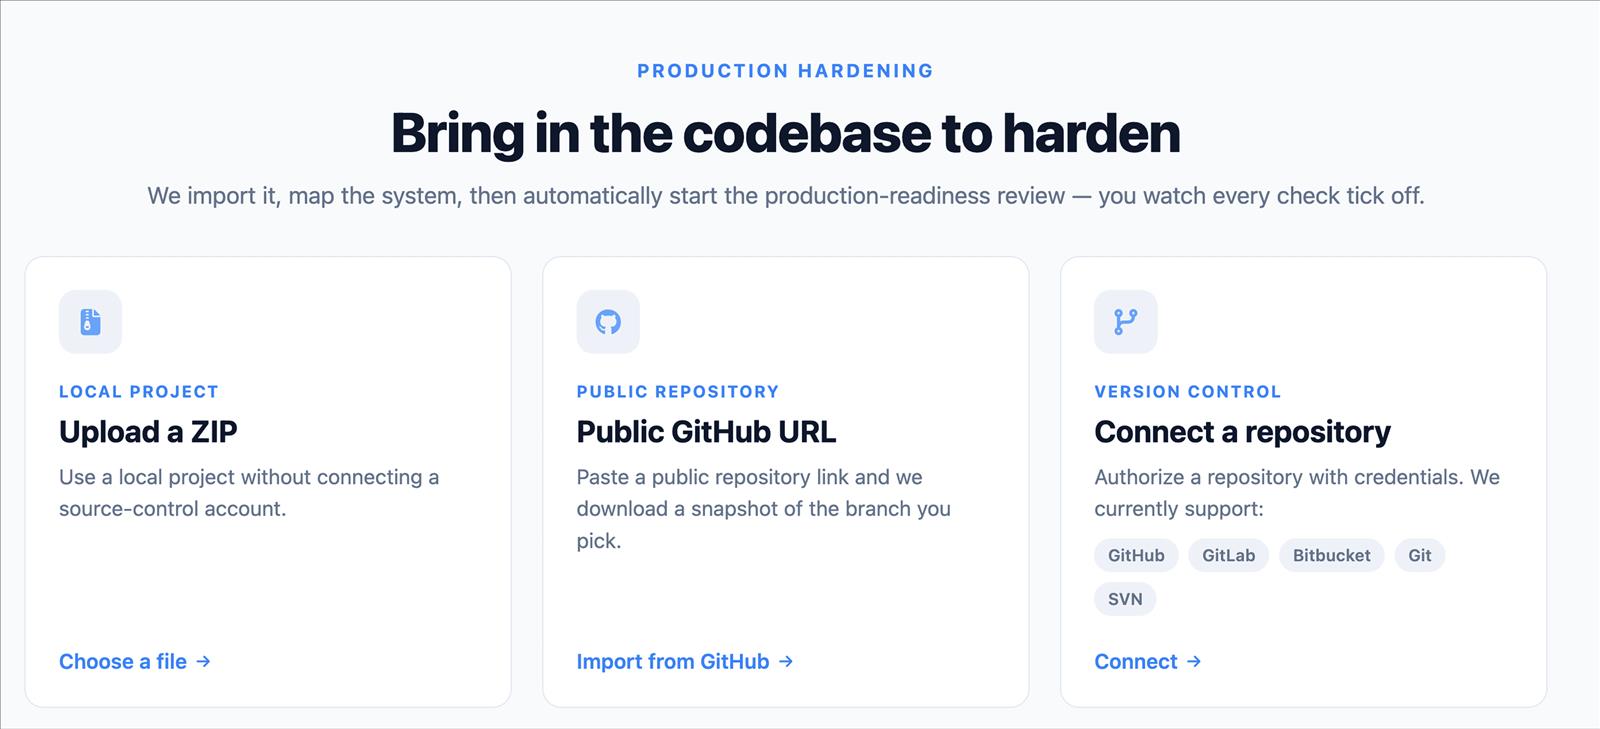
Importe la base de código de una de tres maneras:
- Upload a ZIP: use un proyecto local sin conectar una cuenta de control de versiones
- Public GitHub URL: pegue el enlace de un repositorio público y seleccione la rama
- Connect a repository: autorice un repositorio de GitHub, GitLab, Bitbucket, Git o SVN con credenciales
Para una aplicación de Lovable o Emergent, conecte el repositorio de GitHub con el que se sincroniza o exporte el código en un archivo ZIP.
Paso 2: Dejar que Think4Ever mapee el sistema
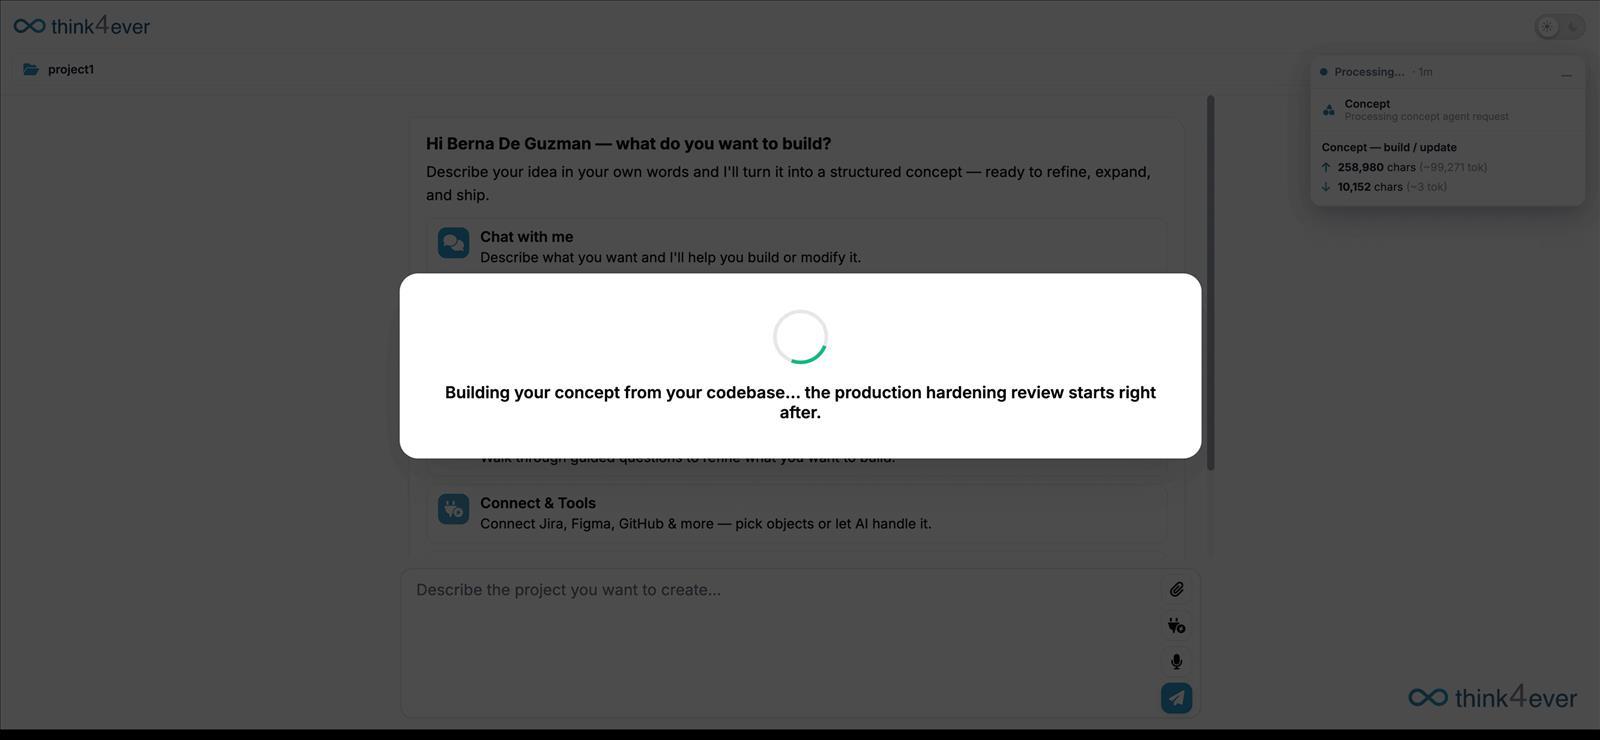
Think4Ever detecta el stack tecnológico y construye el concepto del proyecto: flujos de negocio (con el rol, pantalla y datos para cada paso), roles y permisos, y objetos de datos. Las comprobaciones se evalúan contra este mapa, de modo que la revisión comprende lo que la aplicación debe hacer, no solo cómo se ve el código. La revisión espera hasta que el mapa esté terminado.
Paso 3: Ejecutar la revisión
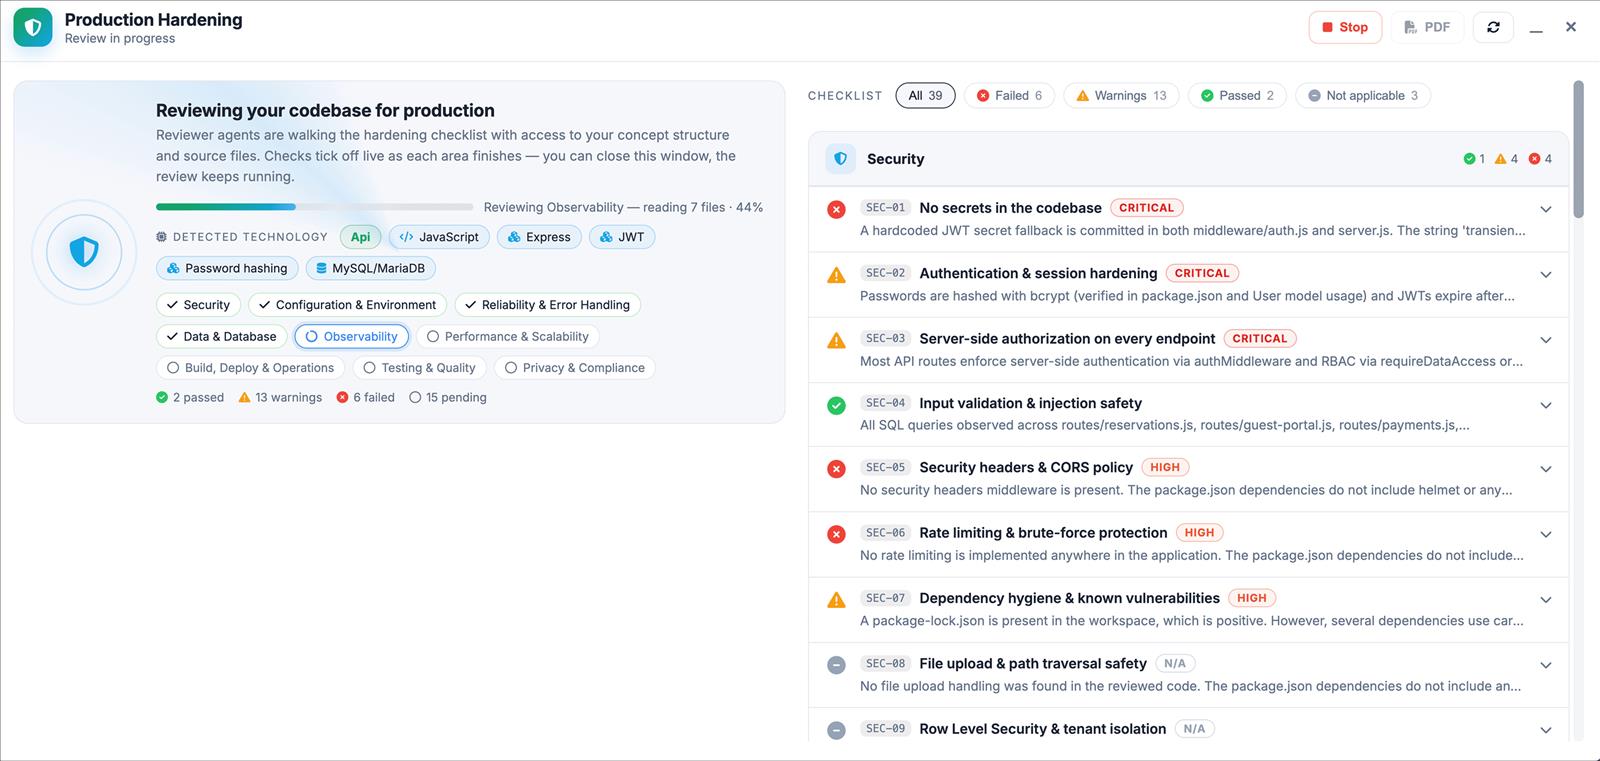
Un agente revisor por pilar trabaja en sus comprobaciones. Cada agente lee el resumen del concepto, el árbol de archivos y archivos clave como los manifiestos de dependencias, el Dockerfile, la configuración de CI, el README y los puntos de entrada, y puede solicitar más archivos fuente. El progreso se actualiza en vivo y puede cerrar la ventana mientras se ejecuta.
La revisión es una lectura estática del código fuente. No compila, ejecuta ni prueba su aplicación. Los valores en los archivos .env están ocultos para los revisores, quienes solo ven los nombres de las variables.
Paso 4: Leer el informe
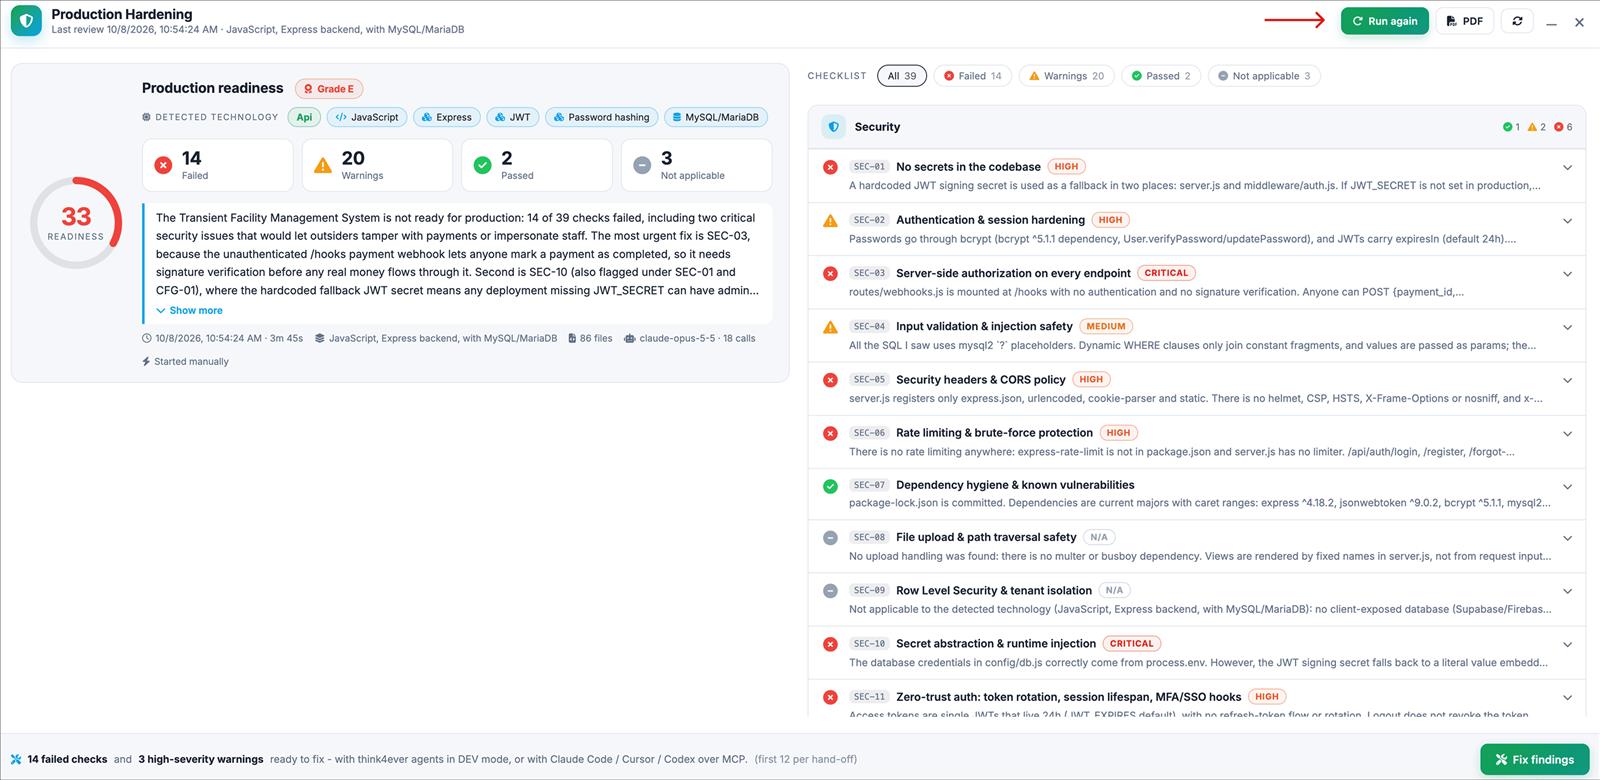
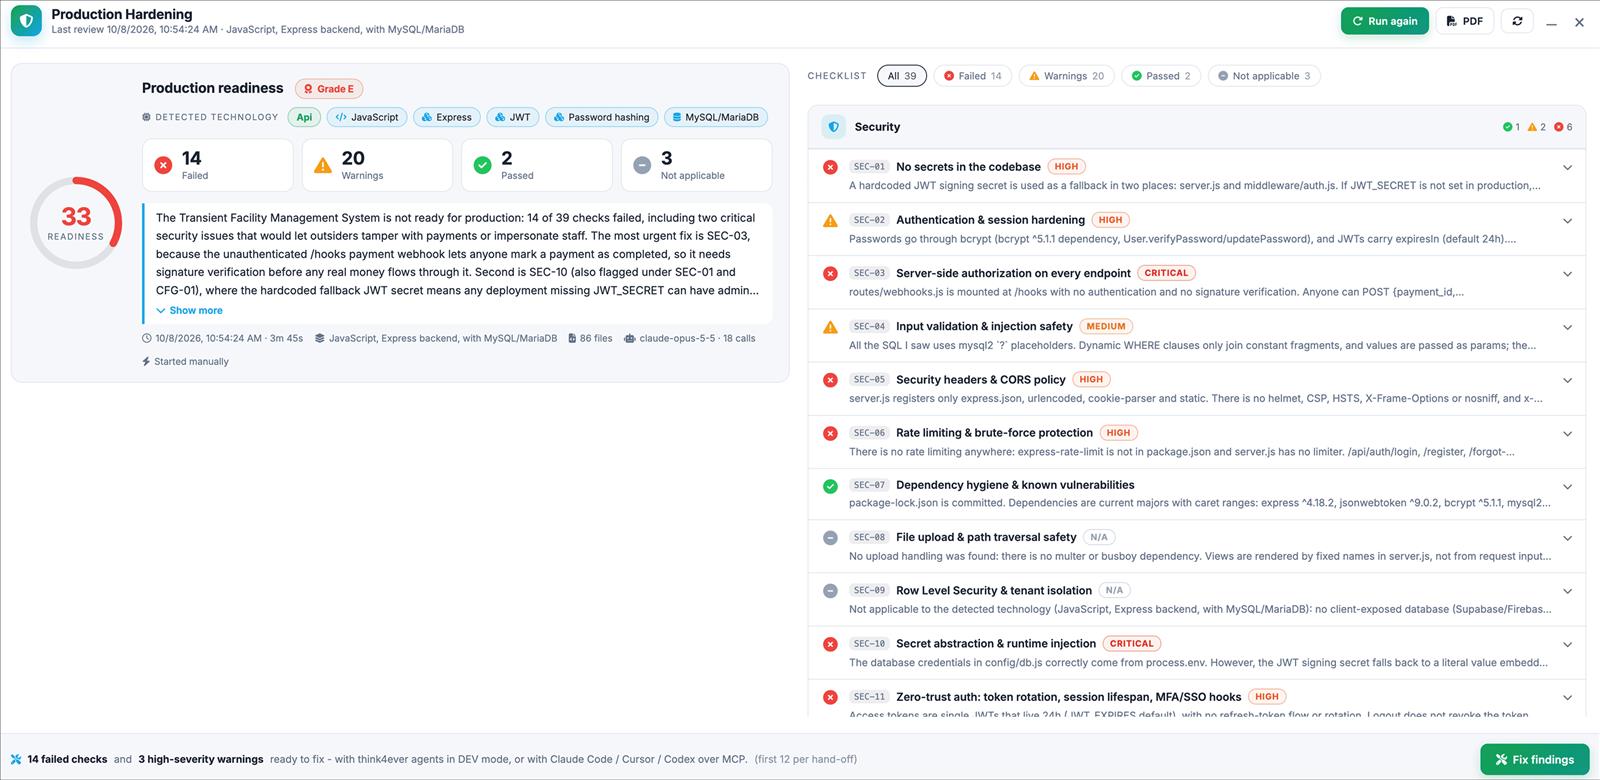
El encabezado del informe muestra la puntuación y la calificación, la cantidad de comprobaciones en cada estado, un resumen en lenguaje sencillo de los problemas más urgentes, el stack detectado, la cantidad de archivos analizados y el modelo utilizado. Utilice Report Filters para mostrar las comprobaciones fallidas, de advertencia, aprobadas o no aplicables. Cada resultado cita los archivos y líneas en los que se fundamenta.
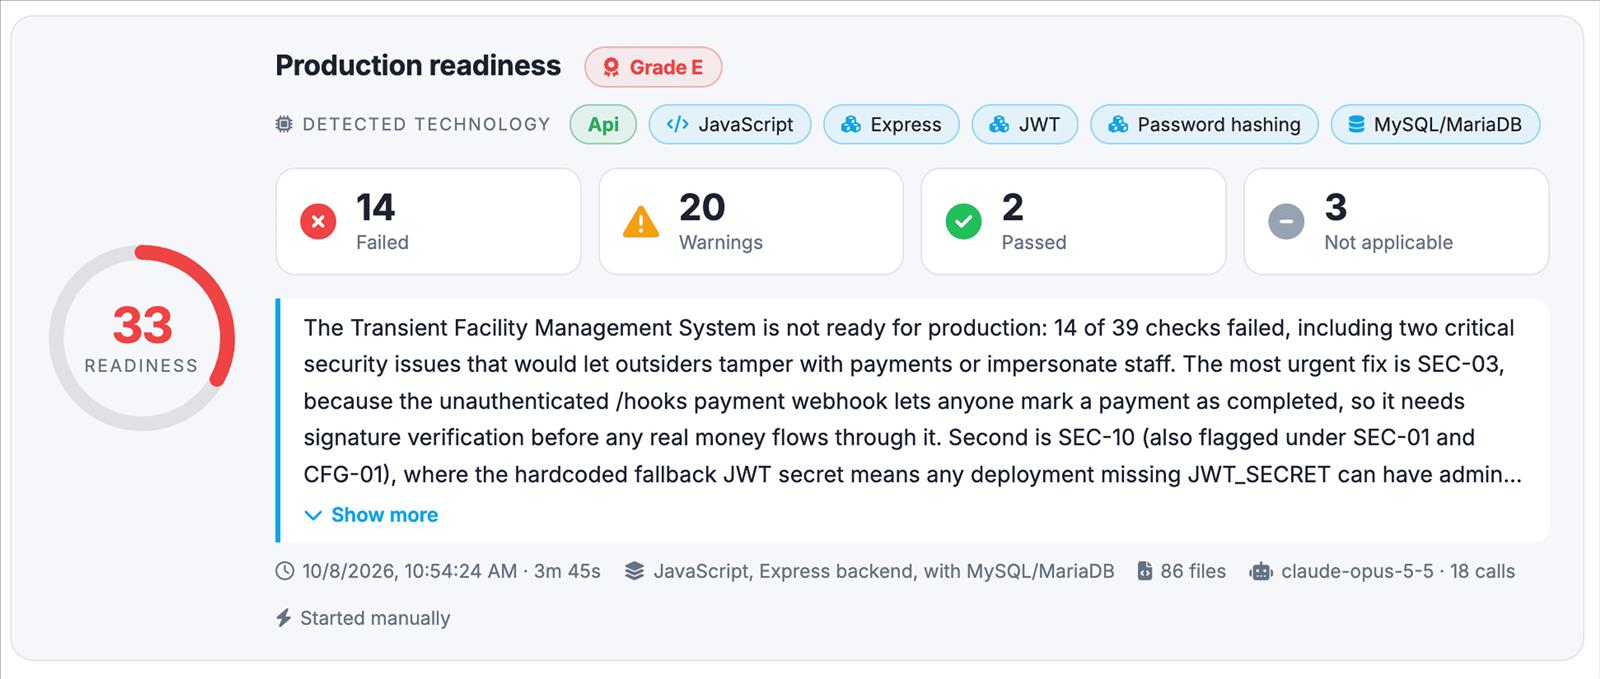
Utilice PDF para exportar el informe para su equipo o auditores. Las ejecuciones anteriores permanecen en el historial de revisiones.
Paso 5: Corregir los hallazgos
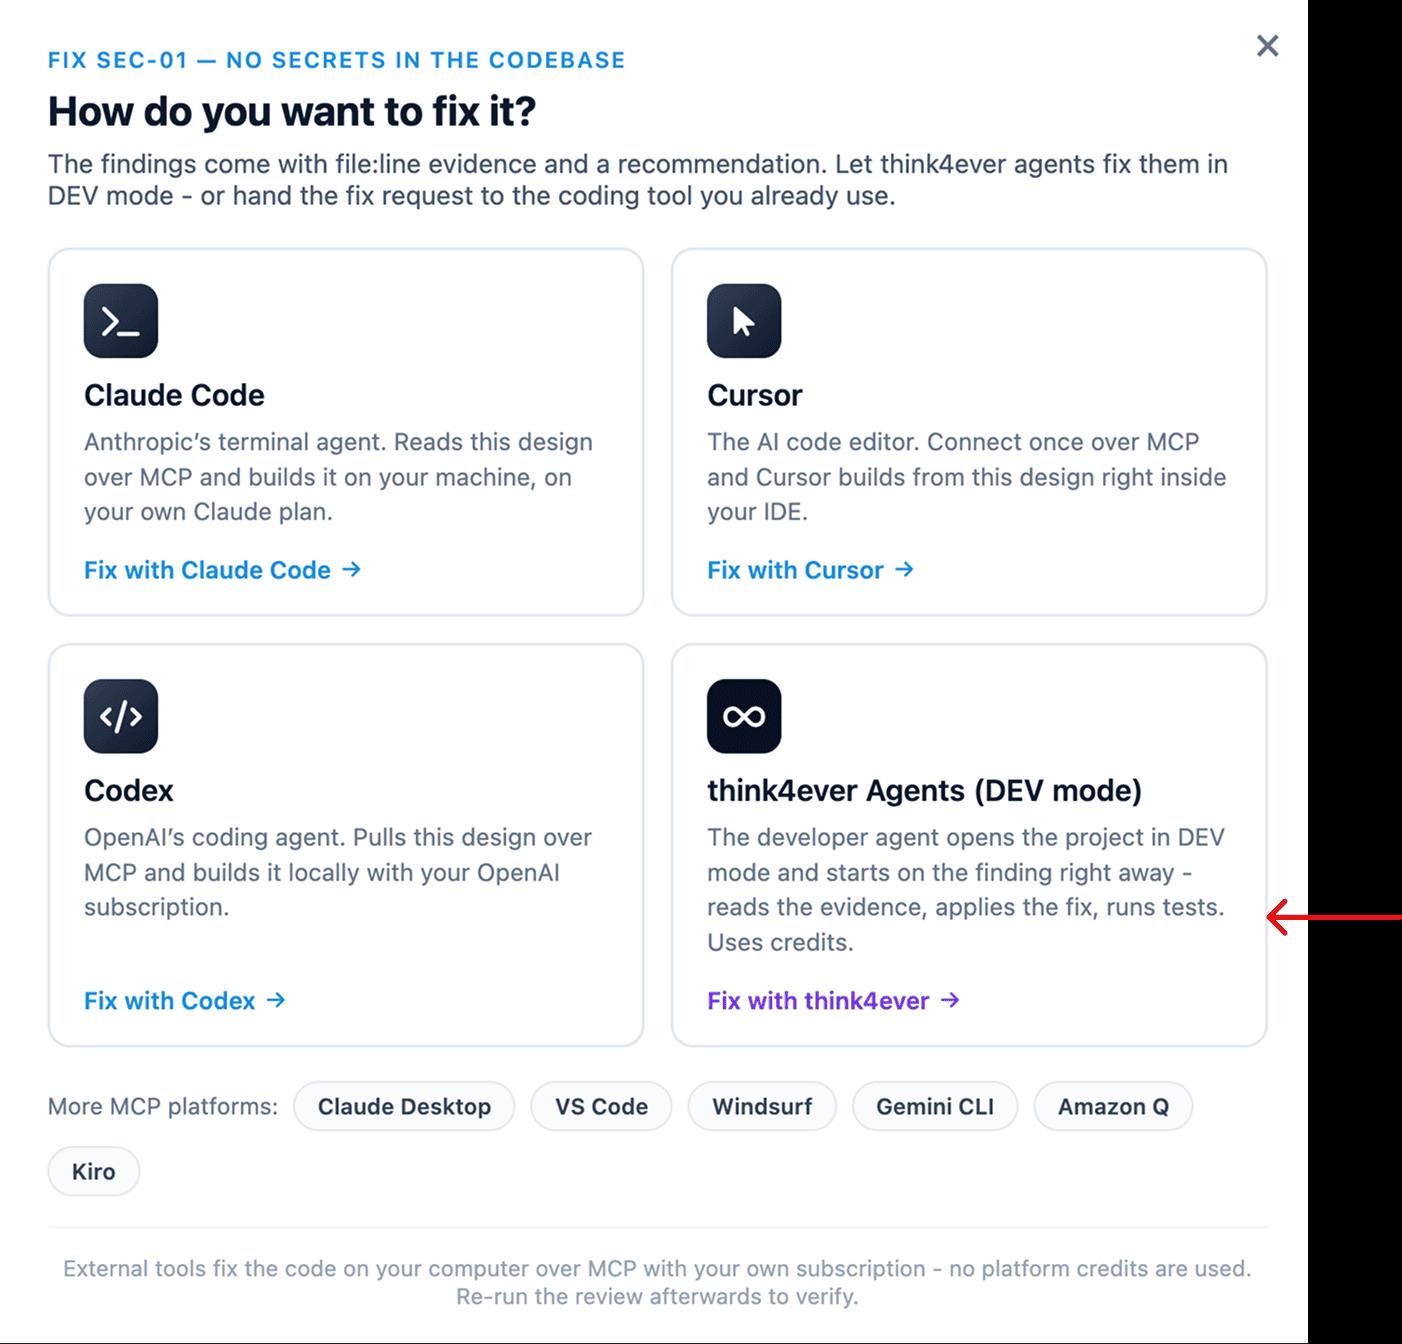
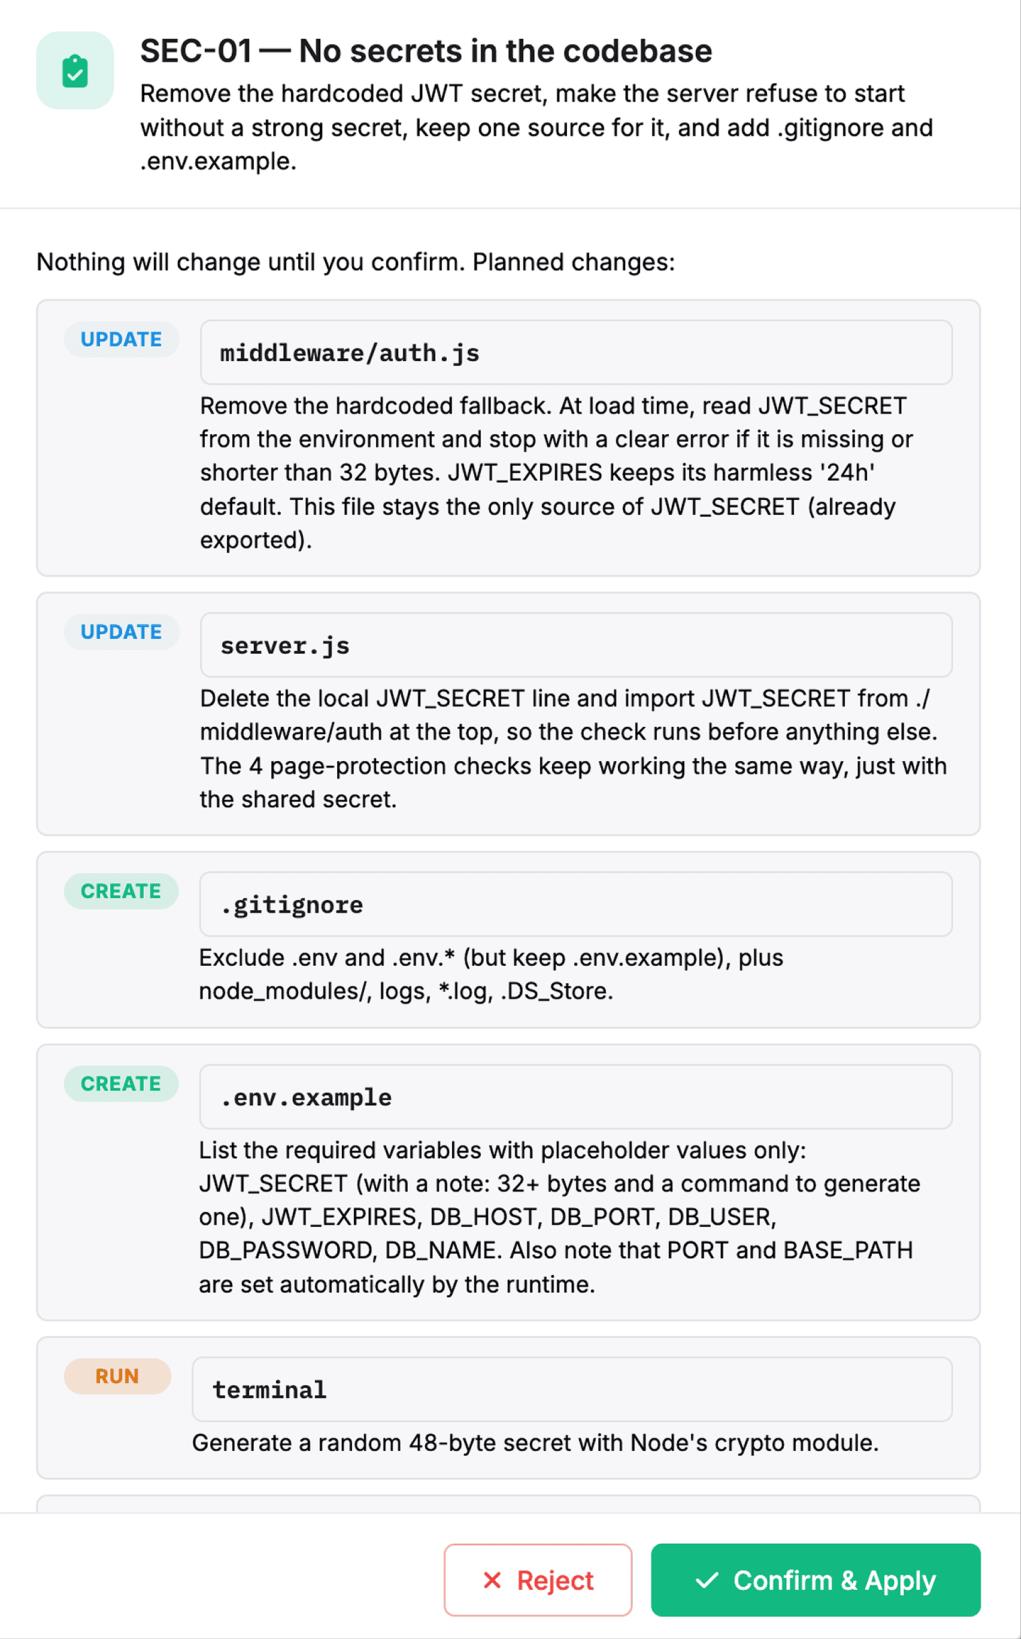
Haga clic en Fix findings para solucionar todas las comprobaciones fallidas además de las advertencias críticas y de alta gravedad, hasta 12 a la vez, o en Fix this check para un solo hallazgo. Luego elija quién realiza el trabajo:
| Agente desarrollador de Think4Ever | Su propio agente de codificación | |
|---|---|---|
| Cómo | Se ejecuta en modo DEV dentro de Think4Ever | Copie la solicitud de corrección en Claude Code, Cursor o Codex |
| Control | Muestra un plan que enumera cada archivo que creará, cambiará o eliminará y qué comprobaciones corrige cada cambio. Nada cambia hasta que haga clic en Confirm & Apply | Su herramienta edita su copia local bajo sus propias reglas de aprobación |
| Costo | Utiliza créditos de Think4Ever | Utiliza su propia suscripción, sin créditos de Think4Ever |
| Guardar el resultado | Escribe en los archivos del espacio de trabajo. Confirme y envíe (commit and push) desde Version Control | Vuelva a importar el código corregido en Think4Ever antes de volver a ejecutar la revisión |
La solicitud de corrección para herramientas externas incluye los hallazgos, la evidencia, las recomendaciones y las llamadas MCP de Think que obtienen los resultados completos y las reglas de calificación.
Paso 6: Volver a ejecutar antes de cada lanzamiento
Haga clic en Run again después de cada ronda de correcciones y antes de cada lanzamiento. La nueva ejecución comprueba sus correcciones y detecta regresiones, como un secreto que volvió a introducirse o una verificación de autorización que se eliminó. También puede iniciar ejecuciones desde la API REST (POST /v1/projects/{id}/hardening/run) o mediante MCP, por ejemplo, desde una canalización de CI.
Ruta recomendada hacia la producción
- Ejecute el análisis de seguridad propio de su generador, por ejemplo, las comprobaciones previas a la publicación de Lovable.
- Fortalezca la aplicación con Think4Ever en los nueve pilares.
- Vuelva a ejecutar la revisión de Think4Ever antes de cada lanzamiento.
- Realice una prueba de penetración antes de los lanzamientos importantes.
Preguntas frecuentes (FAQ)
¿Esto reemplaza el escaneo integrado de mi creador de apps?
No. Continúe utilizándolo. Production Hardening cubre los nueve pilares, no solo la seguridad, y funciona con código proveniente de cualquier fuente.
¿El informe es una certificación SOC 2?
No. Es evidencia de lo que se verificó y encontró, lo que ayuda en las revisiones de SOC 2 y GDPR, pero no constituye la certificación de un auditor independiente.
¿Reemplaza una prueba de penetración?
No. Realiza una lectura del código fuente sin ejecutar la aplicación. Realice una prueba de penetración antes de los lanzamientos principales.
¿Qué sucede con mi código?
La revisión lee únicamente la copia importada en su espacio de trabajo de Think4Ever. Nunca se conecta a su computadora ni a su repositorio original. Los revisores ven un resumen, el árbol de archivos y un conjunto limitado de archivos, con los valores de .env ocultos. Los archivos de más de 400 KB nunca se leen.
¿Tengo que corregir todo dentro de Think4Ever?
No. Puede enviar los hallazgos a Claude Code, Cursor o Codex y solucionarlos en su propio entorno sin consumir créditos de Think4Ever. Consulte Cómo hacerlo: Diseñar en Think, Codificar en Claude para conectar su herramienta.
¿Aumentará la puntuación después de que solucione las cosas?
Ejecute la revisión de nuevo. Cada ejecución se almacena con su propia puntuación y veredictos, lo que le permite monitorear el progreso y detectar regresiones.